Une validation comptable, un accès inhabituel ou une modification de coordonnées bancaires peuvent influer directement sur les transactions financières d’une entreprise. La piste d’audit conserve le fil de ces événements : elle aide à vérifier les opérations, à repérer les anomalies et à expliquer les décisions plusieurs mois après leur exécution. Encore faut-il recueillir les bonnes informations et protéger leur intégrité.
L’article en bref
Une piste d’audit transforme les actions réalisées dans un système en historique lisible et vérifiable. Bien conçue, elle renforce la traçabilité financière, le contrôle interne et la capacité à détecter les anomalies.
- Une mémoire structurée : chaque trace relie un utilisateur, une action et un élément concerné.
- Des preuves contextualisées : horodatage et détails facilitent la reconstitution des opérations.
- Une sécurité renforcée : des journaux protégés soutiennent l’intégrité des données et les contrôles.
- Un dispositif proportionné : les événements suivis doivent répondre aux risques réels de l’entreprise.
Une piste fiable ne se limite pas à enregistrer : elle doit rester protégée, compréhensible et exploitable.
Audit trail et transactions financières : une définition concrète
Une piste d’audit, aussi appelée trace ou journal d’audit, est un historique chronologique des actions importantes effectuées dans un système. Elle indique généralement qui a fait quoi, à quel moment, sur quel élément et dans quelles circonstances.
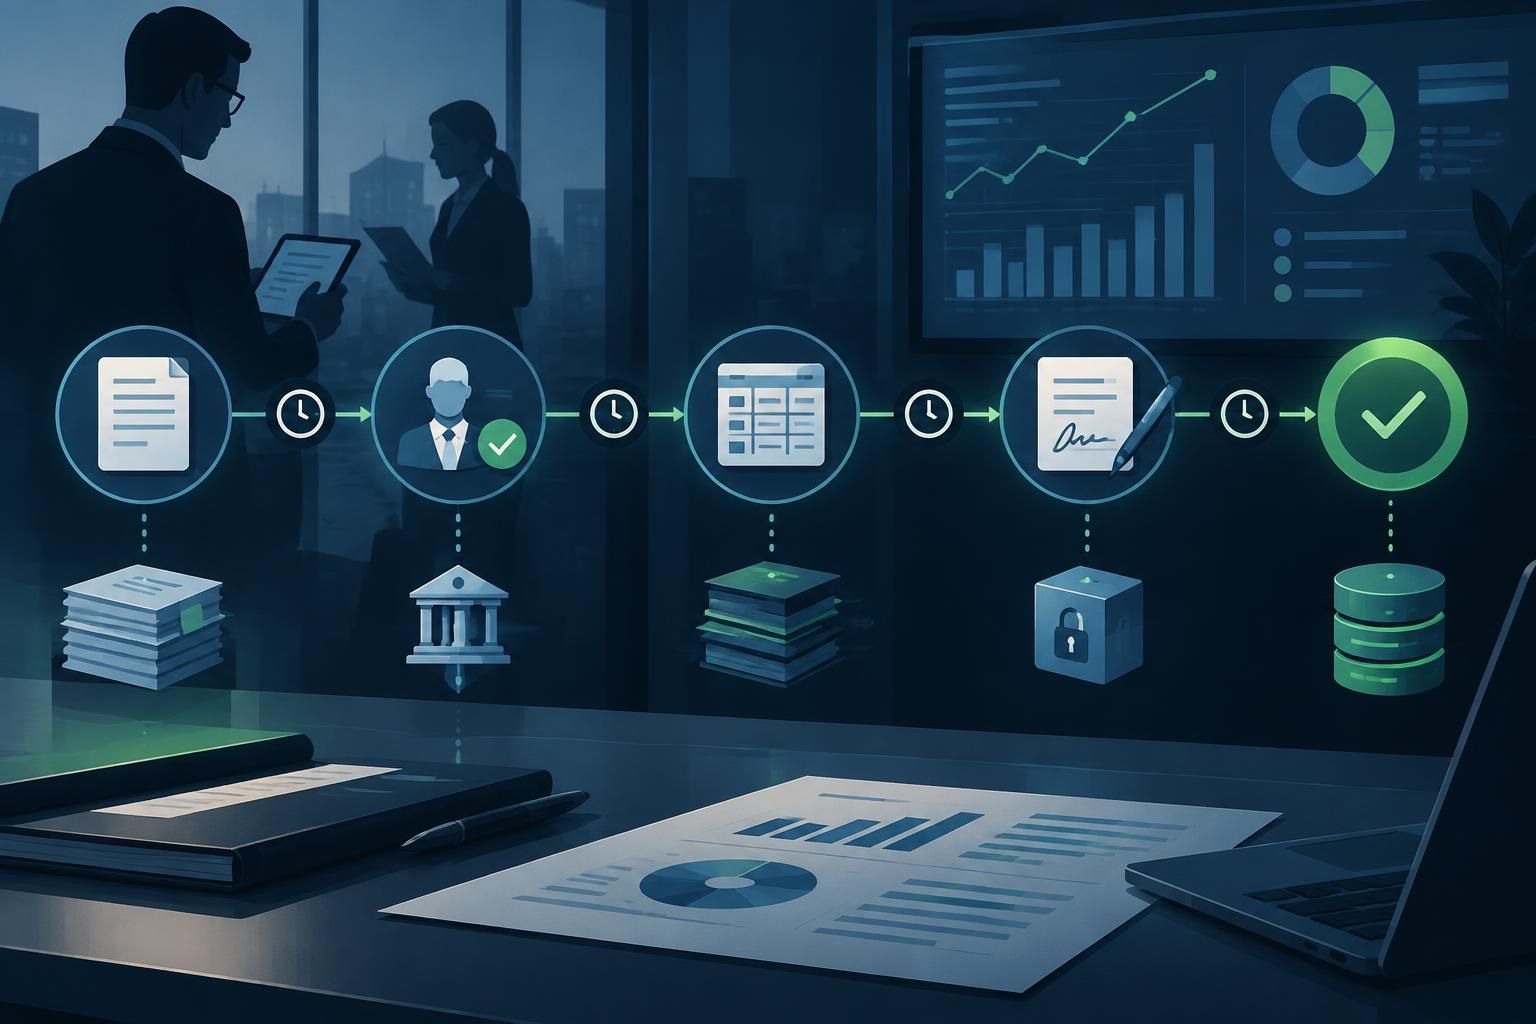
Dans une entreprise fictive, une demande de changement de coordonnées bancaires peut passer par plusieurs mains : création, vérification, approbation, puis mise à jour. Le journal permet de suivre cette chaîne plutôt que de s’en remettre à la mémoire des équipes ou à des échanges dispersés.
La piste se distingue d’un journal technique ordinaire par son organisation et sa finalité. Elle vise à rendre les événements interprétables pour un contrôle interne, une enquête ou un audit, et non à accumuler des lignes difficiles à relier.
Quelles informations enregistrer pour assurer la traçabilité financière ?
Une trace utile relie l’action à son contexte. Pour une opération financière, l’entreprise peut notamment enregistrer l’identité du compte utilisateur, l’horodatage, la nature de l’action et la référence de l’écriture, du document ou du dossier concerné.
Lorsqu’une donnée est modifiée, la conservation des valeurs avant et après rend le changement compréhensible. Des informations complémentaires, comme l’adresse IP, l’application utilisée ou le résultat de l’action, peuvent aider à analyser un incident, à condition de respecter les règles applicables aux données personnelles.
| Information enregistrée | Utilité pour le contrôle | Exemple financier |
|---|---|---|
| Utilisateur et rôle | Attribuer l’action à un compte identifié | Collaborateur ayant préparé un paiement |
| Date et heure | Reconstituer l’ordre des événements | Moment de l’approbation d’un virement |
| Action et objet | Comprendre ce qui a été consulté ou modifié | Modification d’une écriture comptable |
| Valeurs avant et après | Mesurer précisément l’évolution d’une donnée | Changement de montant ou de bénéficiaire |
| Origine et résultat | Éclairer le contexte et repérer un échec | Connexion inhabituelle ou validation refusée |
Le principe est celui de la pertinence : tracer les événements utiles aux risques identifiés, sans collecter indistinctement chaque clic. Une journalisation excessive complique les recherches et peut mobiliser des données qui n’apportent aucune valeur au contrôle.
Contrôle interne, conformité réglementaire et détection des fraudes
Une piste d’audit bien construite soutient le contrôle interne en rendant visibles les étapes d’un processus : préparation, vérification et approbation. Si une même personne peut créer et valider seule un paiement, les traces peuvent révéler cette faiblesse de séparation des tâches. Elles ne la corrigent pas à elles seules, mais permettent de la détecter et de la traiter.
Elle contribue aussi à la conformité réglementaire, car l’entreprise peut retrouver des éléments documentant l’accès aux données et les changements apportés. Les obligations précises varient selon le secteur, la nature des informations et le cadre juridique applicable : conserver un journal ne suffit donc pas, en soi, à démontrer une conformité complète.
Dans une situation suspecte, une succession d’événements peut faire apparaître une modification de coordonnées, suivie d’une approbation inhabituelle et d’un paiement. Cette chronologie facilite la détection des fraudes et l’analyse des alertes, sans remplacer les procédures d’investigation ni les vérifications humaines.
Une trace horodatée et cohérente peut également éclairer un audit ou un différend. Sa force dépend toutefois de sa fiabilité, de son contexte et de la manière dont elle est protégée ; elle ne garantit pas automatiquement la recevabilité d’une preuve dans toute situation juridique.
Les différents niveaux de journalisation dans l’entreprise
Les événements utiles ne se trouvent pas toujours dans le logiciel comptable. Une transaction peut mobiliser un système d’accès, une application métier, une base de données et un service de paiement. Croiser leurs journaux aide à reconstituer le parcours complet, à condition que les informations puissent être reliées sans ambiguïté.
- Au niveau applicatif : les créations, modifications, validations et suppressions dans les outils métier sont consignées.
- Au niveau des bases de données : les consultations et changements portant sur les informations financières sont suivis.
- Au niveau des systèmes et des accès : les connexions, échecs d’authentification et changements de droits sont documentés.
- Dans un référentiel centralisé : les journaux de plusieurs solutions peuvent être rapprochés pour faciliter l’analyse.
Par exemple, si une facture est modifiée dans un outil de gestion puis réglée depuis une plateforme bancaire, le rapprochement des traces peut aider à vérifier si les événements correspondent au circuit prévu. La centralisation améliore la visibilité, mais doit s’accompagner d’une gestion stricte des habilitations.
Protéger l’intégrité des données et conserver des traces fiables
Un journal perd une part essentielle de sa valeur si les personnes dont les actions sont enregistrées peuvent le modifier ou l’effacer. Il convient donc de séparer, autant que possible, les droits d’administration des systèmes et ceux de consultation des traces, puis de limiter les accès aux personnes autorisées.
Des mécanismes techniques peuvent contribuer à préserver l’intégrité des données : stockage protégé contre les modifications, sauvegardes régulières et contrôles cryptographiques, par exemple. Ces dispositifs doivent être testés et documentés ; leur seule présence ne remplace pas une surveillance effective.
La durée de conservation doit être définie selon les obligations applicables, la finalité du traitement et les besoins opérationnels. Une durée uniforme pour tous les journaux n’est pas toujours appropriée. Une politique claire précise également les modalités d’accès, d’export et de suppression lorsque la conservation n’est plus justifiée.
Mettre en place une piste d’audit adaptée aux opérations financières
La mise en œuvre commence par une cartographie des opérations sensibles : accès aux comptes, création de bénéficiaires, modification d’écritures, approbation des paiements ou export de données. Une entreprise peut ensuite associer chaque risque à des événements à tracer et à un responsable de revue.
- Définir le périmètre : repérer les systèmes, données et processus financiers à protéger.
- Sélectionner les événements : privilégier les accès sensibles, validations, changements et opérations critiques.
- Configurer les traces : enregistrer les champs nécessaires et vérifier leur cohérence entre outils.
- Protéger et conserver : restreindre les droits, sécuriser le stockage et formaliser la durée de rétention.
- Tester et examiner : vérifier régulièrement que les traces sont complètes, lisibles et exploitables.
Dans une petite structure, le premier contrôle peut porter sur les changements de coordonnées bancaires et les paiements au-delà d’un seuil défini en interne. Dans un groupe utilisant plusieurs plateformes, un référentiel consolidé peut faciliter les rapprochements et accélérer la recherche d’un événement.
Rendre l’historique des opérations exploitable au quotidien
La collecte seule ne produit pas de contrôle. Les équipes doivent pouvoir filtrer l’historique des opérations par utilisateur, période, dossier ou type d’événement, puis distinguer rapidement une activité normale d’une anomalie. Des alertes ciblées peuvent signaler des comportements inhabituels, à condition d’éviter leur multiplication au point de rendre les notifications inutilisables.
Une revue périodique permet de vérifier que les événements attendus apparaissent bien, que les exports restent lisibles et que les accès aux journaux demeurent appropriés. La documentation doit préciser qui examine les traces, comment une alerte est traitée et comment les décisions sont consignées.
La piste d’audit devient alors un outil de gestion autant qu’un support de vérification. Elle peut aider à repérer des étapes redondantes, des retards d’approbation ou des erreurs récurrentes : la traçabilité sert aussi à améliorer les processus, pas seulement à revenir sur un incident.
Questions fréquentes sur la piste d’audit financière
Quelle est la différence entre un journal d’activité et une piste d’audit ?
Un journal d’activité consigne des événements. Une piste d’audit les organise et les relie à un utilisateur, à une action et à un objet afin de faciliter le contrôle et la reconstitution des faits.
Que faut-il tracer pour une transaction financière ?
Il est généralement pertinent de conserver l’identité du compte utilisateur, la date et l’heure, l’action réalisée, l’objet concerné, le résultat et, en cas de modification, les valeurs avant et après. Le périmètre dépend des risques et des règles applicables.
Une piste d’audit suffit-elle à prouver la conformité ?
Non. Elle fournit des éléments utiles pour documenter les accès et les opérations, mais la conformité dépend aussi des procédures, des contrôles, de la sécurité et du respect des obligations propres à l’organisation.
Comment vérifier la fiabilité des traces ?
Il faut contrôler leur continuité, leur horodatage, leur lisibilité et leur protection contre les modifications non autorisées, puis tester régulièrement les procédures d’accès, de sauvegarde et de revue.